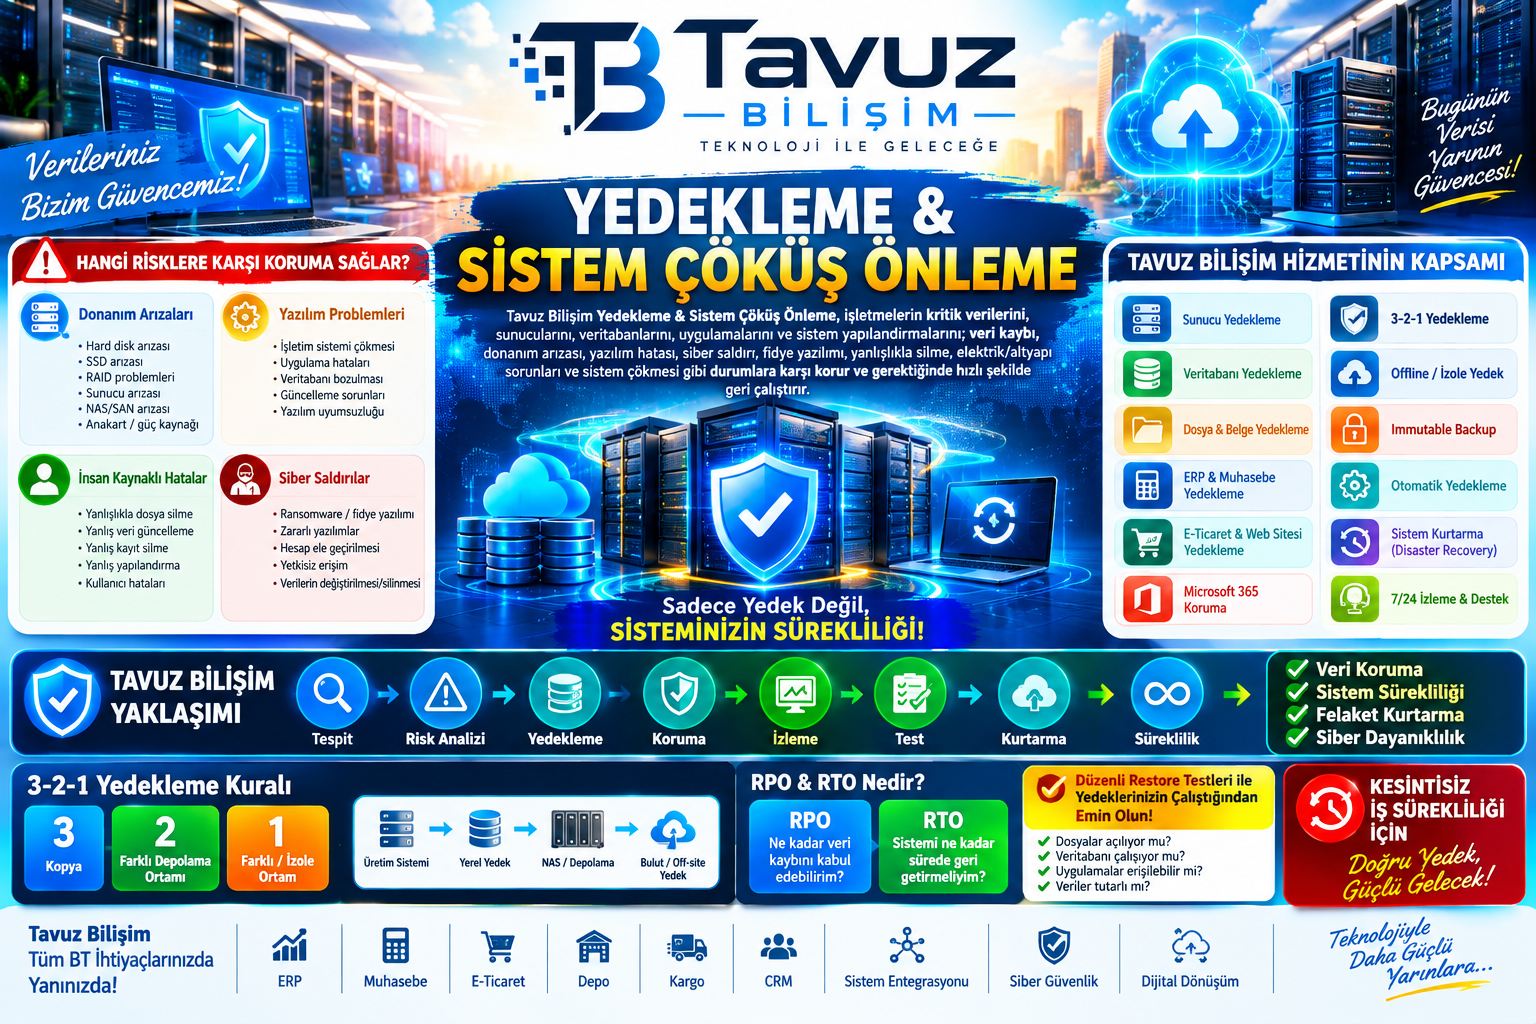
Tavuz Bilişim Yedekleme & Sistem Çöküş Önleme, işletmelerin kritik verilerini, sunucularını, veritabanlarını, uygulamalarını ve sistem yapılandırmalarını; veri kaybı, donanım arızası, yazılım hatası, siber saldırı, fidye yazılımı, yanlışlıkla silme, elektrik/altyapı sorunları ve sistem çökmesi gibi durumlara karşı korumaya ve gerektiğinde hızlı şekilde geri çalıştırmaya yönelik bütünleşik bir BT hizmetidir.
Buradaki temel amaç yalnızca “yedek almak” değil, işletmenin kritik sistemleri çalışmadığında veriyi ve operasyonu kontrollü şekilde yeniden ayağa kaldırabilmektir. Microsoft'un güncel güvenlik rehberleri de otomatik yedekleme, yedeklerin korunması, izlenmesi ve düzenli geri dönüş testlerini temel unsurlar arasında sayıyor.
Bir işletmede;
gibi bilgiler işletmenin devamlılığı açısından kritik olabilir.
Sistem çöktüğünde yalnızca dosyaların kaybolması değil, işletmenin satış, üretim, muhasebe, sevkiyat, müşteri hizmetleri ve yönetim süreçlerinin durması söz konusu olabilir.
Bu nedenle Tavuz Bilişim yaklaşımı:
Tespit → Risk Analizi → Yedekleme → Koruma → İzleme → Test → Kurtarma → Süreklilik
şeklinde yapılandırılabilir.
Özellikle fidye yazılımlarında saldırganlar yalnızca üretim verilerini değil, yedekleri de silmeye veya şifrelemeye çalışabilir. Bu nedenle yedeklerin üretim sisteminden bağımsız biçimde korunması önemlidir.
Fiziksel ve sanal sunucuların düzenli yedeklenmesi.
Kapsam:
İşletmelerin en kritik bilgilerinden biri veritabanlarıdır.
Yedeklenebilecek yapılar:
Amaç yalnızca veritabanı dosyasının kopyasını almak değil, gerektiğinde kullanılabilir bir geri dönüş noktası oluşturabilmektir.
İşletmelerdeki;
gibi dosyalar yedeklenebilir.
Tavuz Bilişim açısından özellikle önemli bir alan.
Örneğin:
ERP → Muhasebe → Cari → Stok → Fatura → Sipariş → Depo
verilerinin korunması sağlanabilir.
Bir sistem çökmesinde hedef:
Son kullanılabilir ve güvenilir yedek noktasından sistemi tekrar çalışır hale getirmek.
E-ticaret işletmelerinde;
yedeklenebilir.
Bu sayede web sitesi veya e-ticaret altyapısında meydana gelen ciddi bir problem sonrasında geri dönüş yapılabilir.
Tavuz Bilişim'in yedekleme mimarisinde kullanılabilecek önemli yaklaşımlardan biri 3-2-1 yedekleme kuralıdır.
Verinin toplam 3 kopyası
En az 2 farklı depolama ortamı
En az 1 kopyanın farklı/izole bir ortamda tutulması.
Microsoft da kritik verilerin korunması için 3-2-1 yaklaşımını; üç kopya, iki depolama türü ve bir uzak/offline kopya şeklinde açıklıyor.
Örnek:
Üretim Sunucusu
↓
Yerel Yedekleme Sunucusu
↓
NAS / Depolama
↓
Bulut veya Off-site Yedek
Çok önemli bir güvenlik katmanıdır.
Normal bir yedekleme sistemi saldırgan tarafından ele geçirilirse saldırgan yedekleri de silebilir veya değiştirebilir.
Immutable Backup yaklaşımında belirlenen süre boyunca yedeklerin değiştirilmesi veya silinmesi engellenebilir.
Microsoft'un güncel rehberlerinde de ransomware'e karşı offline veya immutable yedeklerin kullanılması özellikle öneriliyor.
En kritik yedeklerden bazıları ağdan veya üretim ortamından izole tutulabilir.
Örneğin:
Üretim Sistemi
↓
Yerel Yedek
↓
İzole Yedek
Bu yapı ransomware saldırısında saldırganın üretim sistemine erişerek bütün yedekleri aynı anda ele geçirmesi riskini azaltmaya yardımcı olur.
Yedekleme işlemlerinin tamamen kullanıcıya bırakılması risk oluşturabilir.
Bu nedenle otomatik planlama yapılabilir.
Örneğin:
| Yedek Türü | Örnek Sıklık |
|---|---|
| Kritik veriler | Saatlik |
| Veritabanı | 15 dk / saatlik |
| Günlük yedek | Her gün |
| Haftalık yedek | Haftada 1 |
| Aylık arşiv | Ayda 1 |
| Uzun süreli arşiv | Kuruma göre |
Not: Gerçek sıklık işletmenin RPO ihtiyacına göre belirlenmelidir.
RPO — Recovery Point Objective, bir arıza durumunda işletmenin kabul edebileceği maksimum veri kaybı süresini ifade eder.
Örneğin:
RPO = 1 saat
ise sistemin son 1 saat içerisindeki değişikliklerinin kaybedilmesi işletmenin kabul ettiği üst sınır olarak tasarlanabilir.
Örneğin:
10:00 → Son başarılı yedek
11:00 → Sistem çöktü
Bu durumda yaklaşık 1 saatlik veri değişikliği kaybedilebilir.
Bu nedenle RPO ne kadar düşük tutulmak isteniyorsa yedekleme mimarisi ve altyapısı buna göre tasarlanmalıdır.
RTO — Recovery Time Objective, sistemin bir arızadan sonra ne kadar sürede tekrar çalışır hale getirilmesinin hedeflendiğini ifade eder.
Örneğin:
RTO = 2 saat
hedefleniyorsa kritik sistemin iki saat içerisinde yeniden hizmete alınması için mimari tasarlanabilir.
Bu nedenle:
Ne kadar veri kaybını kabul edebilirim?
Sistemi ne kadar sürede geri getirmeliyim?
sorularına cevap verir.
Tavuz Bilişim hizmeti yalnızca çökme sonrasında kurtarma üzerine kurulmaz.
Amaç mümkün olduğunca çökmeden önce riski tespit etmektir.
Bunun için:
izlenebilir.
Çok önemli bir nokta:
“Yedek alındı” mesajı, tek başına “yedek geri yüklenebilir” anlamına gelmez.
Bu nedenle yedekleme sistemi izlenmeli ve belirli aralıklarla geri dönüş testleri yapılmalıdır. Microsoft'un güncel güvenlik kontrolleri de düzenli yedekleme testini ayrı bir kontrol olarak tanımlıyor.
Kontrol edilebilir:
Örneğin ayda bir:
Yedek → Test Ortamı → Geri Yükleme → Veri Kontrolü
yapılabilir.
Kontrol:
Bu testler gerçek bir kriz anında yedeklerin kullanılabilir olduğuna dair operasyonel güven sağlar.
Örneğin bir ERP sunucusu tamamen çöktü.
Sistem erişilemiyor.
Çöküş nedeni belirlenir.
Saldırı veya malware şüphesi varsa etkilenen sistem izole edilir.
Güvenli bir kurtarma ortamı hazırlanır.
En uygun temiz recovery point belirlenir.
Sistem/veritabanı geri yüklenir.
Veriler ve uygulamalar kontrol edilir.
Sistem tekrar üretime alınır.
Kurtarılan sistem yakından takip edilir.
Ransomware olaylarında Microsoft da saldırı öncesindeki temiz bir recovery point'in belirlenmesini, geri yükleme işleminin güvenli/izole ortamda yapılmasını ve restore edilen verilerin kontrol edilmesini öneriyor.
                    İŞLETME
                       │
                       ▼
                ÜRETİM SİSTEMLERİ
                       │
        ┌──────────────┼──────────────┐
        ▼              ▼              ▼
       ERP           CRM          E-Ticaret
        │              │              │
        └──────────────┼──────────────┘
                       ▼
                YEDEKLEME SİSTEMİ
                       │
          ┌────────────┼────────────┐
          ▼            ▼            ▼
       Yerel        NAS/SAN       Bulut
       Yedek        Yedek         Yedek
          │            │            │
          └────────────┼────────────┘
                       ▼
              İZOLE / IMMUTABLE
                  YEDEKLEME
                       │
                       ▼
                KURTARMA PLANI
                       │
                       ▼
              TEST / RESTORE
                       │
                       ▼
               SİSTEMİN DEVREYE
ALINMASIBu hizmet web sitesinde aşağıdaki alt hizmetlerle yapılandırılabilir:
Tavuz Bilişim açısından hizmeti yalnızca:
“Yedekleme hizmeti”
olarak değil;
“Veri Koruma + Sistem Sürekliliği + Felaket Kurtarma + Siber Dayanıklılık”
çerçevesinde konumlandırmak daha kapsamlı bir hizmet yapısı oluşturur.
Çünkü işletmenin ihtiyacı yalnızca verinin bir kopyasına sahip olmak değildir. Kopyanın korunması, izlenmesi, test edilmesi ve gerektiğinde işletmenin tekrar çalışır hale getirilebilmesi gerekir.
RİSK ANALİZİ
↓
KRİTİK SİSTEMLERİN BELİRLENMESİ
↓
YEDEKLEME PLANI
↓
3-2-1 / İZOLE YEDEK
↓
IMMUTABLE / OFFLINE KORUMA
↓
OTOMATİK YEDEKLEME
↓
YEDEK MONİTORİNG
↓
RESTORE TESTİ
↓
FELAKET KURTARMA PLANI
↓
HIZLI SİSTEM GERİ DÖNÜŞÜ
↓
İŞ SÜREKLİLİĞİ
Bu yapı Tavuz Bilişim'in ERP, muhasebe, e-ticaret, depo, kargo, CRM, sistem entegrasyonu, siber güvenlik ve dijital dönüşüm hizmetleriyle de bütünleştirilebilir.